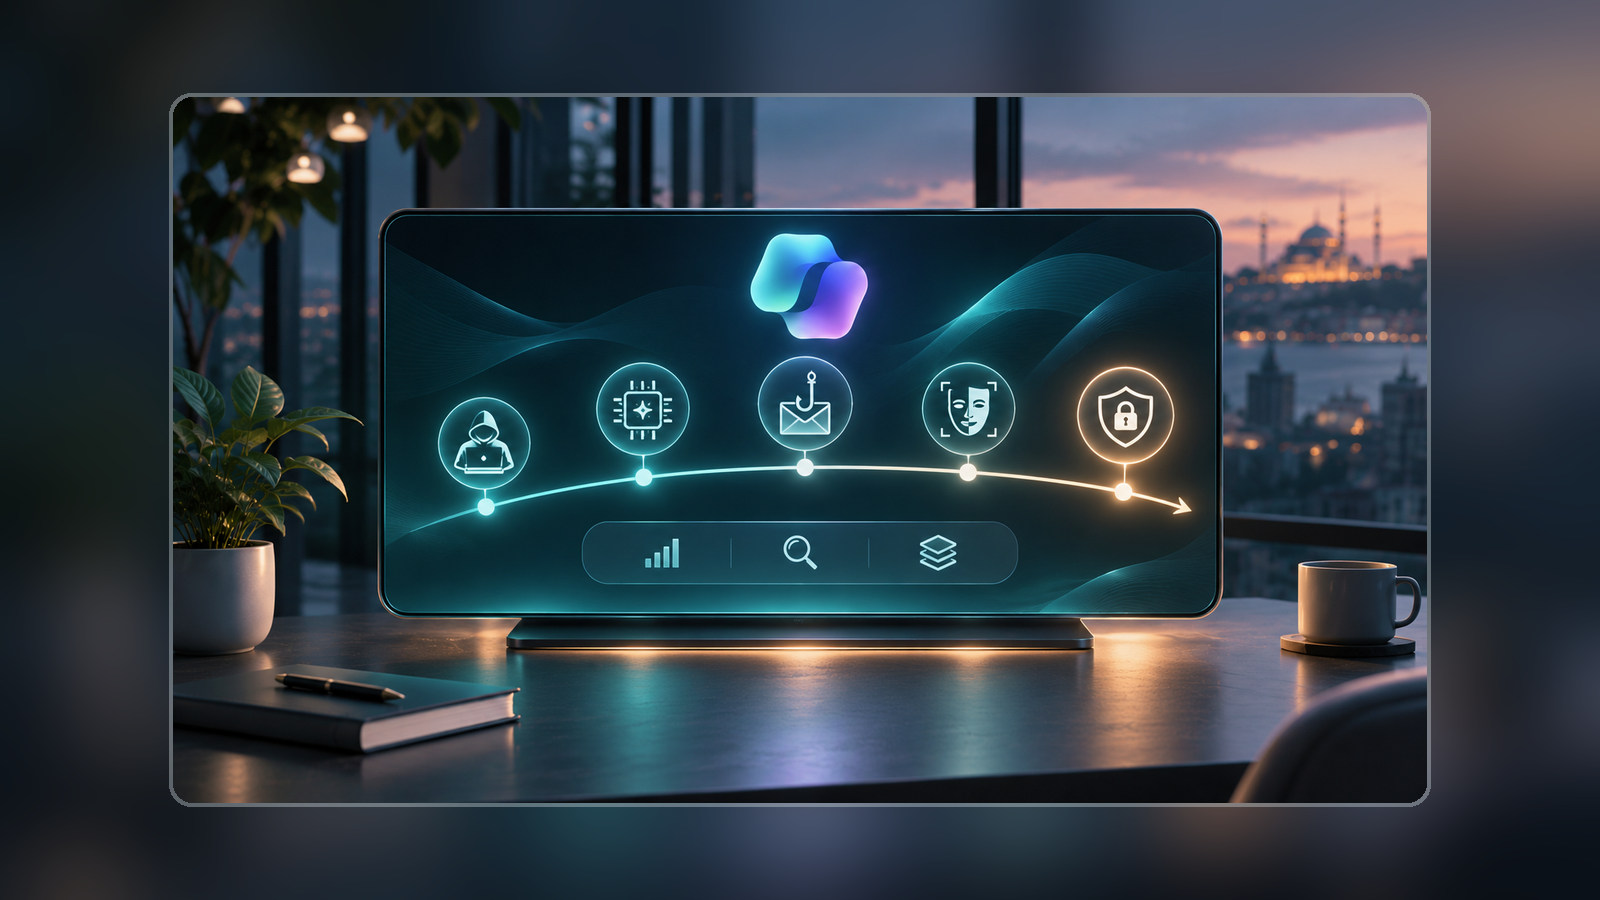
Yapay zekânın siber güvenlik alanındaki kullanımı kurumların güvenlik yöneticileri için iki yönlü bir meydan okuma yaratıyor. Savunma ekipleri tespit, analiz ve müdahale yeteneklerini geliştirirken aynı teknolojiler tehdit aktörlerinin sosyal mühendislik, kimlik taklidi, zararlı yazılım geliştirme ve saldırı otomasyonu kapasitesini de artırabiliyor.
Bu değerlendirme, yapay zekâ destekli siber tehditlerin gelişim çizgisini örneklerle ele alıyor ve kurumların güvenlik mimarisi, yönetişimi ve operasyonlarında dikkate alması gereken öncelikleri ortaya koyuyor. Ancak önemli bir ayrım var: Aşağıdaki maddelerin bir kısmı gerçek saldırı iddialarına, bir kısmı ise araştırma amaçlı teknoloji gösterimlerine veya öngörülen kötüye kullanım senaryolarına dayanıyor. Her örnek gerçek bir olay olarak sunulmamalı.
Tehditlerin gelişimi ve kurumsal etkiler
2019 — Ses senteziyle üst düzey yönetici taklidi ve para transferi
Belgelenmiş olay: İngiltere merkezli bir enerji şirketinde, 2019 yılında üst düzey yöneticinin sesi yapay zekâ kullanılarak taklit edildi ve şirket yöneticisi 220.000 avroluk para transferi yapmaya ikna edildi. Olay 2019 yılında kamuya yansımıştır.
Kurumsal risk: Üst düzey yöneticilerin seslerinin taklit edilebilmesi, yalnızca telefon görüşmesi veya sesli talimat esasına dayalı kimlik doğrulamayı güvenilmez hâle getirebilir.
Önerilen önlem: Yüksek tutarlı işlemlerde çok faktörlü kontrol, kayıtlı ikinci iletişim kanalı üzerinden bağımsız doğrulama ve yazılı yetki matrisi uygulanmalı.
Kaynak: Olayın Mart 2019 tarihli kaydı MIT AI Risk Repository / AI Incident Database üzerinde bulunmaktadır: https://airisk.mit.edu/ai-incidents/200-fraudsters-used-ai-to-mimic-voice-of-a-uk-based-firm-s .
2017 — Emotet kampanyalarında makine öğrenmesi iddiası
Örnek / iddia: Orijinal metin, Emotet bankacılık zararlısının oltalama kampanyalarını geliştirmek için makine öğrenmesi algoritmalarını kullandığını belirtiyor.
Kurumsal risk: Otomatik içerik uyarlama ve kampanya optimizasyonu, sosyal mühendislik girişimlerinin kişiselleştirilmesini kolaylaştırabilir.
Önerilen önlem: E-posta güvenliğinde davranış temelli analiz, çok katmanlı koruma ve farklı zorluk seviyelerinde düzenli oltalama tatbikatları kullanılmalı.
Kanıt düzeyi: Emotet ve oltalama kampanyaları belgelenmiştir; 2017’de bu kampanyalarda makine öğrenmesi kullanıldığı iddiası için yeterli bağımsız kanıt bulunmadığından konu doğrulanmış bir olay olarak sunulmamalıdır.
2019 — IBM DeepLocker: Bağlama duyarlı zararlı kod gizleme
Araştırma örneği: DeepLocker kavram kanıtı, zararlı yükün yalnızca önceden belirlenmiş biyometrik veya konumsal koşullar oluştuğunda etkinleşebilmesini göstermek için geliştirildi.
Kurumsal risk: Yalnızca imzalara dayanan güvenlik yaklaşımı, zararlı davranışın belirli bir bağlamda tetiklendiği durumları gözden kaçırabilir.
Önerilen önlem: Anomali ve davranış analitiği, güçlü kimlik doğrulama, en az ayrıcalık ve sürekli doğrulama ilkelerini içeren güvenlik mimarisi güçlendirilmeli.
Önemli ayrım: DeepLocker bu maddede yaygın biçimde gerçekleşmiş bir siber saldırı değil, saldırganların kullanabileceği tekniğin araştırma gösterimidir.
2020 — GPT-3 ile ikna edici sahte metin üretiminin mümkün hâle gelmesi
Yetenek gösterimi: Gelişmiş doğal dil modelleri, ikna edici oltalama iletileri ve dezenformasyon metinlerinin ölçekli üretilmesine uygun yetenekler sergiledi.
Kurumsal risk: Yazım hataları, bozuk dil veya garip ifadeler gibi geleneksel dolandırıcılık göstergeleri önemini yitirebilir.
Önerilen önlem: Çalışan eğitimi yalnızca şüpheli dil kalıplarına değil; göndericinin, talebin ve bağlamın bağımsız doğrulanmasına odaklanmalı. E-posta güvenliği ve tehdit analizi katmanları geliştirilmelidir.
2021 — CAPTCHA kontrollerinin makine öğrenmesiyle aşılması
Teknik eğilim: Orijinal metin, otomatik saldırı araçlarının makine öğrenmesi yardımıyla CAPTCHA mekanizmalarını aşabildiğini ve bunun kimlik bilgisi deneme saldırılarında kullanılabileceğini öne sürüyor.
Kurumsal risk: Tek bir CAPTCHA kontrolünü kimlik doğrulamanın temel savunması olarak görmek yeterli değildir.
Önerilen önlem: Risk tabanlı kimlik doğrulama, davranış analizi, bot yönetimi, hız sınırlama ve anormal oturum davranışını tespit eden ek kontroller kullanılmalı.
BlackMamba ve dinamik kod üretimi üzerine araştırma
Araştırma gösterimi: Orijinal makalede, BlackMamba adlı araştırma çalışmasının çalışma anında farklılaşabilen kod üretiminin tespitten kaçınma potansiyelini gösterdiği belirtiliyor.
Kurumsal risk: Statik kod imzaları ve bilinen örüntülere dayalı tarama araçları, sürekli biçim değiştiren zararlı davranışlar karşısında yetersiz kalabilir.
Önerilen önlem: EDR, davranış temelli izleme ve operasyonel açıdan uygulanabilir yerlerde uygulama izin listeleri devreye alınmalı.
Kanıt düzeyi: Bu araştırma gösterimi, doğrulanmış bir saldırı istatistiği değildir. Çalışmanın tarih ve yöntem ayrıntıları birincil araştırma kaynağı esas alınarak değerlendirilmelidir.
2023 — WormGPT ve saldırı yeteneklerine erişimin kolaylaşması
Araç / piyasa eğilimi: WormGPT gibi kötüye kullanımı kolaylaştırdığı iddia edilen dil modeli araçları, daha az teknik beceriye sahip kişilerin de ikna edici sosyal mühendislik içerikleri hazırlayabilmesine ilişkin kaygıları artırdı.
Kurumsal risk: Saldırının hazırlık maliyetinin düşmesi, özellikle dışa açık varlıklar ve insan faktörü üzerindeki baskıyı artırabilir.
Önerilen önlem: Tehdit istihbaratı, kimlik güvenliği, güvenlik farkındalığı ve internet üzerinden erişilebilen sistemlerin zafiyet yönetimi daha kısa döngülerle işletilmeli.
2023 — AutoGPT ve otonom saldırı orkestrasyonu olasılığı
Yetenek / senaryo: AutoGPT benzeri ajan yaklaşımları, daha az insan müdahalesiyle bir dizi görevin planlanıp yürütülebileceğini gösterdi. Bu özelliklerin gelecekte saldırı zincirlerinde kötüye kullanılma potansiyeli bulunuyor.
Kurumsal risk: Otomatik karar döngüleri saldırı adımlarının hızını artırabilir ve insan ekiplerinin manuel müdahale kapasitesini zorlayabilir.
Önerilen önlem: SOAR yetenekleri, önceden onaylanmış müdahale senaryoları, otomatik sınırlama kontrolleri ve insan denetimli karar noktaları geliştirilmeli.
Önemli ayrım: AutoGPT'nin varlığı, 2023 yılında tamamen otonom bir saldırı kampanyasının doğrulandığı anlamına gelmez.
2024 — Kurumsal casuslukta yapay kimlikler
Örnek / iddia: Orijinal metin, devlet destekli tehdit aktörlerinin kurumsal bilgi toplamak amacıyla yapay zekâ ile oluşturulmuş LinkedIn kişilikleri kullandığını belirtiyor.
Kurumsal risk: Gerçekçi profil fotoğrafları ve tutarlı iletişim dili, hassas görevlerde çalışan kişilerin üçüncü tarafları değerlendirmesini zorlaştırabilir.
Önerilen önlem: Özellikle araştırma-geliştirme, satın alma, finans ve kritik altyapı ekiplerinde dış temasların doğrulanmasına ilişkin kurallar ve hedefli farkındalık eğitimleri uygulanmalı.
Kanıt düzeyi: Belirli kampanya veya aktörlere ilişkin kesin atıf, birincil tehdit istihbaratı bulgularıyla desteklenmeden yapılmamalıdır.
2024 — FraudGPT ve suç amaçlı araçların ticarileşmesi
Piyasa eğilimi: Suç amaçlı kullanım için pazarlanan yapay zekâ araçlarının yeraltı ekosisteminde görünürlük kazanması, saldırı araçlarının ticarileşmesi tartışmasını güçlendirdi.
Kurumsal risk: Gelişmiş sosyal mühendislik ve saldırı hazırlığı tekniklerine erişim maliyeti düşebilir; ancak ticari tanıtımlardaki “tespit edilemeyen zararlı yazılım” gibi iddialar bağımsız kanıt olmadan gerçek performans olarak kabul edilmemelidir.
Önerilen önlem: Tehdit istihbaratı değerlendirme periyotları kısaltılmalı; üst yönetime yeni saldırı yöntemlerinin iş etkisi, izleme yaklaşımı ve azaltma planları düzenli olarak sunulmalı.
Güvenlik liderleri için altı stratejik öncelik
1. Yönetişimi güçlendirin
Yapay zekâ kaynaklı tehdit modellemesini kurumsal risk yönetimi çerçevesine yerleştirin. Yeni saldırı biçimlerini ve iş üzerindeki etkilerini en az üç ayda bir gözden geçirmeyi değerlendirin. Risk sahipliği ve kabul kararlarının açık olması, teknoloji seçiminden daha önemlidir.
2. Savunma mimarisini güncelleyin
Yalnızca imza tabanlı korumaya dayanmak yerine davranış, bağlam ve niyet göstergelerini değerlendirebilen kontrolleri mevcut mimariyle uyumlu biçimde kullanın. Yeni araç alımından önce telemetri, veri kalitesi ve entegrasyon gereksinimlerini belirleyin.
3. İnsan yetkinliklerine yatırım yapın
SOC analistleri ve olay müdahale ekipleri için yapay zekâ tehditlerine özel eğitim programları oluşturun. Kurum genelinde sentetik kimlikler, ses taklidi, yapay içerik ve bağlam doğrulamasına odaklanan farkındalık çalışmaları yürütün.
4. Tedarikçi risklerini yeniden değerlendirin
Üçüncü taraf güvenlik değerlendirmelerine model kullanım politikaları, veri işleme, erişim kontrolü, güvenli geliştirme ve model yaşam döngüsü yönetimini dahil edin. İş ortağının yapay zekâ özellikleri, kurumsal risk alanının dışında değildir.
5. Mevzuata ve standartlara hazırlıklı olun
AB Yapay Zekâ Yasası ile NIST AI Risk Management Framework gibi çerçevelerin kurumunuza uygulanabilir yönlerini belirleyin. Gereksinimler coğrafya, sektör, kullanım amacı ve yürürlük takvimine göre değişebileceği için genel ifadeler yerine somut bir uyum matrisi oluşturun.
6. Operasyonel dayanıklılığı test edin
Olay müdahale planlarına sentetik yönetici talimatı, yapay zekâ destekli oltalama ve otomatik saldırı zinciri senaryolarını ekleyin. Yönetim ekipleriyle masa başı tatbikatlar yaparak karar hızını ve yetki devrini değerlendirin.
Sonuç
Yapay zekânın tehdit ortamında yaygınlaşması, kurumların güvenlik stratejisini yalnızca yeni ürünler satın alarak güncelleyemeyeceğini gösteriyor. Risk yönetişimi, kimlik doğrulama, güvenlik mimarisi, tehdit istihbaratı ve müdahale süreçleri birlikte ele alınmalıdır.
Savunma ekipleri de benzer teknolojilerden yararlanabilir; ancak otomasyonun başarısı iyi tanımlanmış sorumluluklara, güvenilir veriye, insan denetimine ve düzenli test edilmiş süreçlere bağlıdır.
Geleceğin kritik güvenlik sorusu yalnızca saldırganın hangi yapay zekâ aracını kullandığı değil, kurumun yeni saldırı yöntemlerine karşı ne kadar hızlı uyum sağlayabildiğidir.
---
Bu yazı özgün İngilizce makaleden Türkçeye editoryal olarak uyarlanmıştır. [İlk yayın ve kaynak](https://www.linkedin.com/pulse/ai-cybercrime-timeline-significant-incidents-lessons-learned-%C3%B6zhan-gijnf).